Κυβερνοεπίθεση στην Κομισιόν – Έκθετο ξανά το «δόγμα» ψηφιακού κράτους!
Κυβερνοεπίθεση στην Κομισιόν ενδέχεται να έθεσε σε κίνδυνο μεγάλο όγκο προσωπικών δεδομένων, σύμφωνα με το Politico - Έτσι θα... προστατέψουν τα δεδομένα των ευρωπαίων;
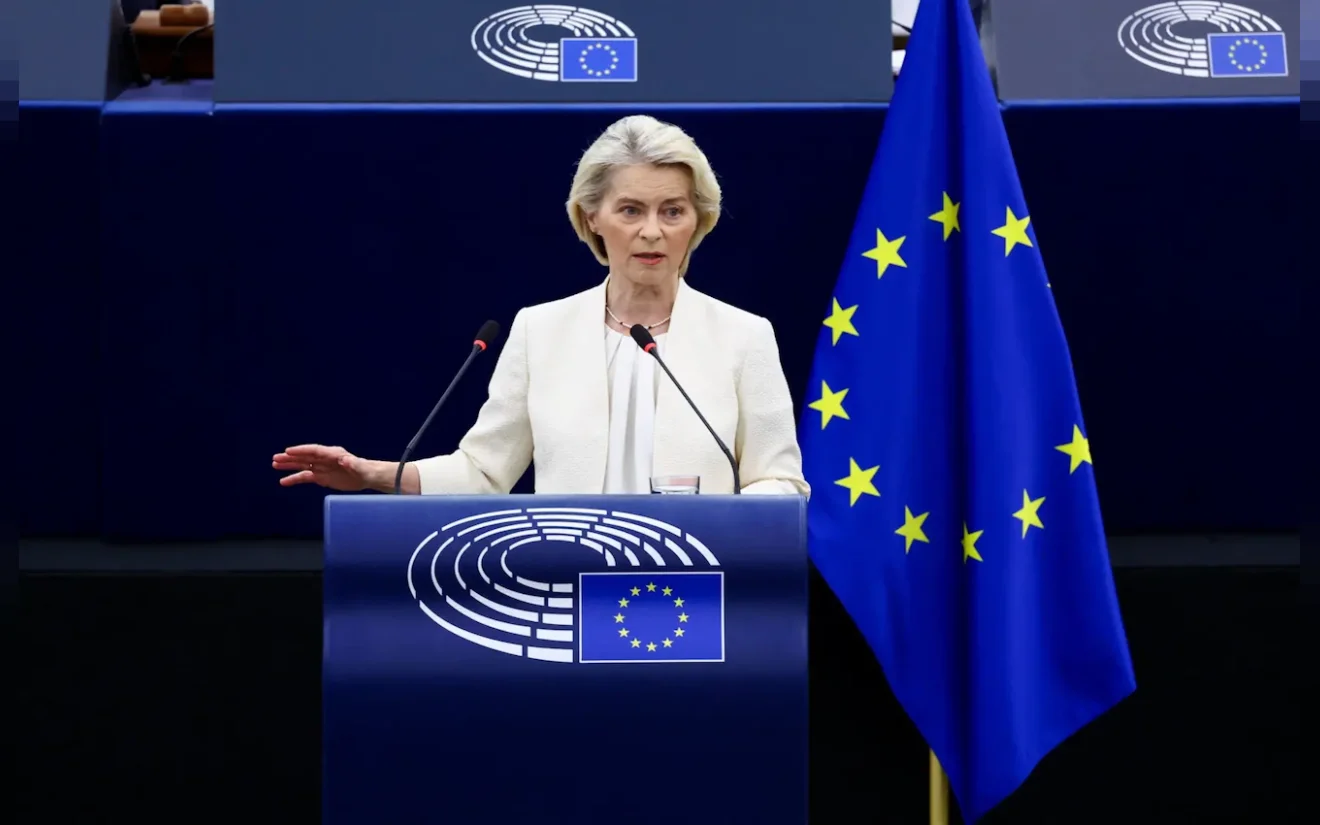
Στα πλαίσια της παγκόσμιας «καταιγίδας» κυβερνοεπιθέσεων, τελικά στόχος έγινε και η ίδια η Ευρωπαϊκή Επιτροπή, με αποτέλεσμα να υπάρχει ενδεχόμενο διαρροής ή έκθεσης μεγάλου όγκου προσωπικών δεδομένων, σύμφωνα με δημοσίευμα του Politico.
Όπως αναφέρει το σχετικό ρεπορτάζ, η Κομισιόν εκτιμά ότι κατάφερε να περιορίσει σε σημαντικό βαθμό την επίθεση, ωστόσο μέχρι στιγμής δεν έχει αποσαφηνιστεί πλήρως το μέγεθος της ζημιάς ούτε πόσα δεδομένα ενδέχεται να έχουν εκτεθεί.
Εκπρόσωπος της Ευρωπαϊκής Επιτροπής, ο Τόμας Ρενιέ, επιβεβαίωσε στο Politico ότι εντοπίστηκε εκστρατεία κυβερνοεπιθέσεων και πως ενεργοποιήθηκαν τα απαραίτητα μέτρα αντιμετώπισης. Όπως διευκρίνισε, στο στόχαστρο βρέθηκαν συγκεκριμένα συστήματα, ενώ οι αρμόδιοι φορείς και τα ενδιαφερόμενα μέρη ενημερώθηκαν σύμφωνα με τις προβλεπόμενες διαδικασίες. Ωστόσο σήμερα το πρωί η Κομισιόν απέφυγε να απαντήσει άμεσα σε νεότερο αίτημα για σχολιασμό.
Ψηφιακή ανασφάλεια
Μπορεί η συγκεκριμένη σειρά κυβερνοεπιθέσεων να φέρεται ότι αντιμετωπίστηκε, αλλά δεν παύει να φανερώνει ένα κρίσιμο ζήτημα που η Ευρωπαϊκή Επιτροπή οφείλει να χειριστεί με μεγαλύτερη σοβαρότητα: την τεράστια απόσταση ανάμεσα στις διακηρύξεις περί καθολικής ψηφιοποίησης και στις πραγματικές εγγυήσεις ασφάλειας που μπορεί να προσφέρει.
Η ίδια η Κομισιόν προωθεί συστηματικά την ψηφιακή μετάβαση των κρατών-μελών, ενθαρρύνοντας τη μεταφορά όλο και περισσότερων δημόσιων υπηρεσιών, αρχείων και προσωπικών δεδομένων σε ψηφιακές υποδομές. Η καθολική ψηφιοποίηση παρουσιάζεται ως «μονόδρομος» για τον εκσυγχρονισμό της Ευρώπης και ο σταδιακός περιορισμός των μετρητών έχει γίνει ευρωπαϊκό «δόγμα». Κι όμως η ίδια η πραγματικότητα δείχνει ότι η κεντρική πολιτική της Κομισιόν διακρίνεται από αδιανόητη επιπολαιότητα.
Οι συνεχείς κυβερνοεπιθέσεις που σημειώνονται διεθνώς, δείχνουν την τρομερή ευαλωτότητα όσων υποδομών στηρίζονται αποκλειστικά σε ψηφιακές λειτουργίες. Οπουδήποτε δεν υπάρχει «plan b» συμβατικών λύσεων ανάγκης, ο κίνδυνος παραβίασης είναι άμεσος, ιδιαίτερα όσο πολλαπλασιάζονται οι δυνατότητες της τεχνητής νοημοσύνης. Επομένως πόσο ασφαλή μπορούν να θεωρούνται τα προσωπικά δεδομένα εκατομμυρίων πολιτών, όταν ακόμη και οι κεντρικοί μηχανισμοί της Ευρωπαϊκής Ένωσης δεν μένουν απρόσβλητοι;
Η ψηφιοποίηση δεν μπορεί να αντιμετωπίζεται ως αυτοσκοπός ούτε να προχωρά με όρους επικοινωνιακής επιτυχίας και τεχνολογικού εντυπωσιασμού. Ιδιαιτέρως όταν μιλάμε για μια ολόκληρη αναδιάρθρωση της κρατικής λειτουργείας, πρώτα προηγούνται οι ακλόνητες εγγυήσεις ασφάλειας και έπειτα έρχονται οι όποιες χρήσιμες αλλαγές. Δυστυχώς όμως στην πολιτική της ΕΕ συμβαίνει το ανάποδο. Με βιαστικό τρόπο γίνονται πρώτα οι αλλαγές και οι εγγυήσεις ασφάλειας μένουν στο… «θα». Με ολόκληρα κράτη να πορεύονται προς την ψηφιοποίηση χωρίς ισχυρές υποδομές, ουσιαστική προστασία των δεδομένων και, κυρίως, σαφή λογοδοσία όταν προκύπτουν κενά ασφαλείας.