Νεκροί από κυβερνοεπιθέσεις
Η ιστορία των κυβερνοεπιθέσεων που έπληξαν νοσοκομεία, ο αναγνωρισμένος θάνατος στο Λονδίνο και τα επιστημονικά ευρήματα για την επιβίωση των ασθενών.
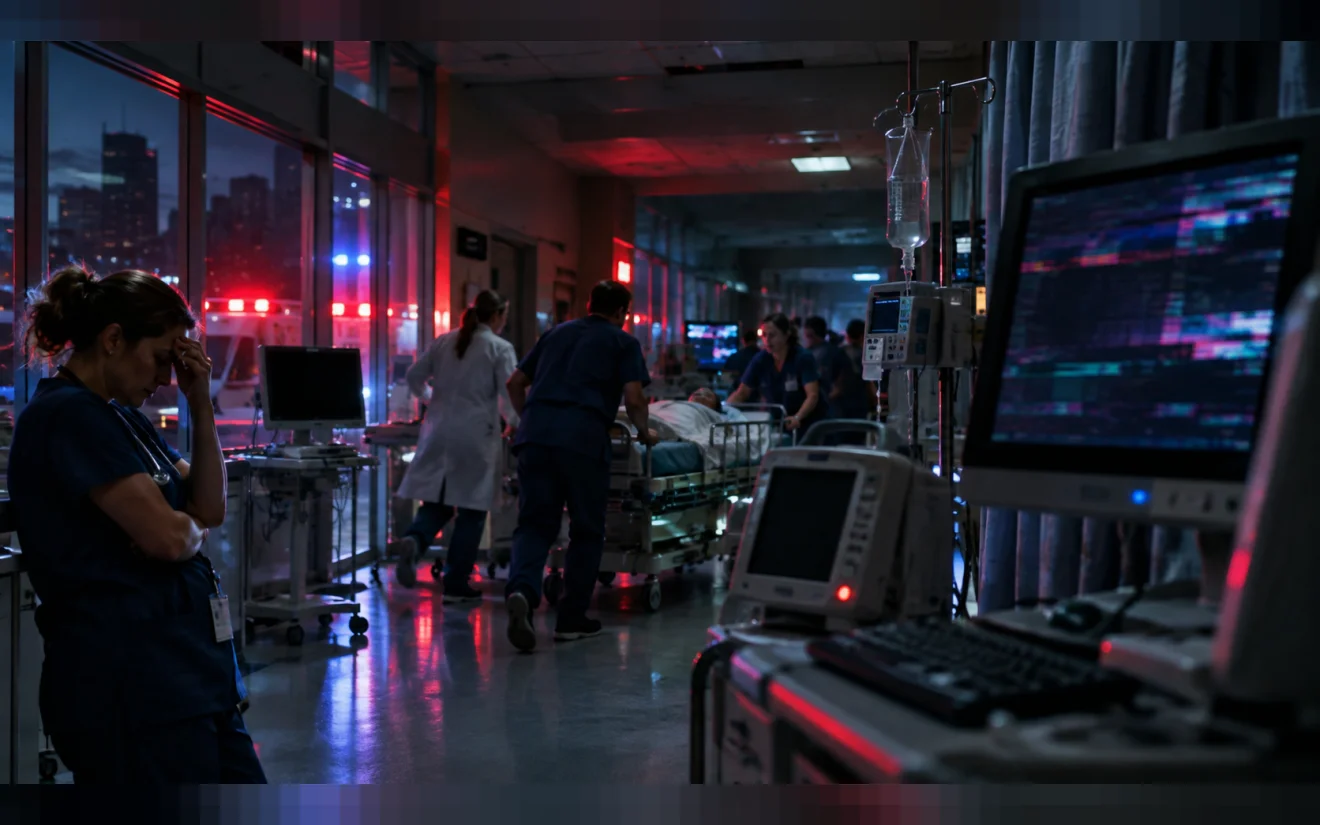
Στο Λονδίνο, τον Ιούνιο του 2024, μια κυβερνοεπίθεση χτύπησε τη Synnovis, εταιρεία που πραγματοποιούσε εργαστηριακές εξετάσεις για νοσοκομεία. Οι εξετάσεις καθυστέρησαν, χειρουργεία αναβλήθηκαν, γιατροί αναγκάστηκαν να εργαστούν με περιορισμένες υπηρεσίες. Η βρετανική κυβέρνηση αναγνώρισε αργότερα ότι η επίθεση συνέβαλε στον θάνατο ενός ασθενούς.
Οι δράστες δεν χρειάστηκε να πλησιάσουν τον άνθρωπο αυτόν. Έφτασαν μέχρι εκείνον μέσα από τα συστήματα ενός εργαστηρίου.
Και αυτή είναι η τρομακτική πραγματικότητα των σύγχρονων κυβερνοεπιθέσεων. Οι συνέπειές τους δεν περιορίζονται πλέον σε χαμένα αρχεία και κλεμμένους κωδικούς.
Το 2017 οι χάκερ έστειλαν ασθενείς σε άλλα νοσοκομεία
Η μεγάλη προειδοποίηση είχε έρθει επτά χρόνια νωρίτερα. Τον Μάιο του 2017, το κακόβουλο λογισμικό WannaCry χτύπησε το βρετανικό σύστημα υγείας. Περισσότερα από 19.000 ραντεβού εκτιμάται ότι ακυρώθηκαν, ενώ σε πέντε περιοχές ασθενείς χρειάστηκε να ταξιδέψουν μακρύτερα για να φτάσουν στα επείγοντα.
Το 2021, στην Καλιφόρνια, μια επίθεση ransomware σε οργανισμό υγείας επηρέασε και γειτονικά νοσοκομεία. Επιστημονική μελέτη κατέγραψε 21 καρδιακές ανακοπές πριν από την επίθεση και 38 κατά τη διάρκειά της, σε δύο νοσοκομεία που δεν είχαν χτυπηθεί.
Ακόμη πιο ανησυχητική ήταν η επιβίωση με καλή νευρολογική έκβαση όσων είχαν υποστεί ανακοπή εκτός νοσοκομείου. Από 40% πριν από την επίθεση, υποχώρησε στο 4,5% στη διάρκειά της.
Το ψηφιακό χτύπημα είχε γίνει αλλού. Η πίεση είχε φτάσει στα διπλανά νοσοκομεία.
Η επίθεση που έφτασε μέχρι τα αποθέματα αίματος
Η επίθεση στη Synnovis το 2024 επηρέασε περισσότερα από 11.000 ραντεβού και προγραμματισμένες ιατρικές πράξεις. Αλλά προκάλεσε και κάτι απρόσμενο.
Επειδή τα συστήματα διασταύρωσης ομάδων αίματος δεν λειτουργούσαν κανονικά, νοσοκομεία χρειάστηκε να χρησιμοποιήσουν περισσότερο αίμα ομάδας Ο. Η αυξημένη ζήτηση συνέβαλε σε εθνική έλλειψη, όπως κατέγραψε το βρετανικό NHS.
Από μια επίθεση σε εργαστήριο, η αναστάτωση πέρασε στα χειρουργεία και έφτασε μέχρι τα αποθέματα αίματος ολόκληρης της χώρας.
Η έρευνα του 2026 που δείχνει πόσο επικίνδυνες έγιναν οι κυβερνοεπιθέσεις
Τον Φεβρουάριο του 2026, μελέτη που δημοσιεύθηκε στο American Economic Journal: Economic Policy συνέδεσε επιθέσεις ransomware σε αμερικανικά νοσοκομεία με τα δεδομένα των ασθενών τους.
Το αποτέλεσμα ήταν εντυπωσιακό. Στους ασθενείς που νοσηλεύονταν ήδη όταν ξεκινούσε μια κυβερνοεπίθεση, ο κίνδυνος θανάτου μέσα στο νοσοκομείο ήταν αυξημένος κατά 34% έως 38% σε σχετικούς όρους.
Και ο κίνδυνος μεγαλώνει όσο οι υπηρεσίες υγείας εξαρτώνται από κοινά ψηφιακά συστήματα. Ένας προμηθευτής μπορεί να εξυπηρετεί πολλά νοσοκομεία. Μια διακοπή μπορεί να επηρεάσει ταυτόχρονα εργαστήρια, χειρουργεία, παραγγελίες εξοπλισμού και μεταφορές ασθενών.
Σήμερα, μια κυβερνοεπίθεση μπορεί να ξεκινήσει σε έναν υπολογιστή και να καταλήξει σε μια καθυστερημένη θεραπεία εκατοντάδες χιλιόμετρα μακριά.
Για τον ασθενή που περιμένει, αυτό που μετρά δεν είναι ποιος χάκαρε το σύστημα. Είναι πόσος χρόνος χάθηκε μέχρι να φτάσει η βοήθεια.